
Основные методы верификации пользователя
Процедура подтверждения личности пользователя, или верификация, является фундаментальным элементом безопасности в цифровой среде. Она направлена на установление соответствия между реальным человеком и его цифровым профилем, что позволяет защитить данные и ресурсы от несанкционированного доступа. Системы верификации используют различные способы идентификации, которые могут применяться как отдельно, так и в комбинации для повышения надежности.
Аутентификация пользователя начинается с предоставления им определенных уникальных данных. Эти методы постоянно развиваются, реагируя на новые угрозы, такие как автоматические регистрации и мошеннические действия. Выбор конкретного подхода зависит от требуемого уровня безопасности, удобства для конечного пользователя и специфики защищаемого сервиса. Подробнее о современных технологиях безопасности можно узнать на ресурсе https://puskonaladka.ru/uslugi/svetodiodnye-ekrany/.
Аутентификация по паролю и однофакторная проверка
Классическим и наиболее распространенным методом верификации является проверка по логину и паролю. Это пример однофакторной аутентификации, где для подтверждения личности используется лишь один тип данных — секретная информация, известная только пользователю. Процедура подтверждения в этом случае выглядит просто: система сравнивает введенную комбинацию с сохраненной в базе данных.
Однако этот способ имеет существенные уязвимости. Пароли могут быть слабыми, угаданными, украденными в результате фишинга или скомпрометированы при утечке данных с других сервисов. Поэтому для важных систем однофакторной проверки часто бывает недостаточно. Повысить безопасность аккаунта помогают требования к сложности пароля, его регулярной смене и запрет на повторное использование.
Эксперты в области кибербезопасности отмечают, что однофакторная аутентификация, основанная только на паролях, давно перестала быть надежным барьером для целенаправленных атак.
Двухфакторная аутентификация (2FA) и ее виды
Для усиления защиты применяется двухфакторная аутентификация. Этот метод требует от пользователя предоставить два различных типа доказательств своей личности. Как правило, это комбинация:
- Знание (пароль или PIN-код).
- Владение (мобильное устройство для получения SMS или приложение-аутентификатор, физический ключ безопасности).
- Свойство (биометрические данные, такие как отпечаток пальца или сканер лица).
Даже если злоумышленник каким-то образом узнает пароль, без второго фактора доступ получить не удастся. К популярным видам 2FA относятся коды, отправляемые по SMS, генерация одноразовых паролей в приложениях (Google Authenticator, Microsoft Authenticator) и использование аппаратных ключей (например, YubiKey). Каждый из этих инструментов для проверки повышает сложность для потенциального взломщика.
Процедуры и инструменты для подтверждения личности
В ситуациях, требующих максимальной уверенности в личности пользователя, например, при открытии банковского счета или доступе к государственным услугам, применяются более строгие процедуры. Эти методы верификации часто включают проверку официальных документов или уникальных биологических характеристик человека.
Биометрическая идентификация и проверка документов
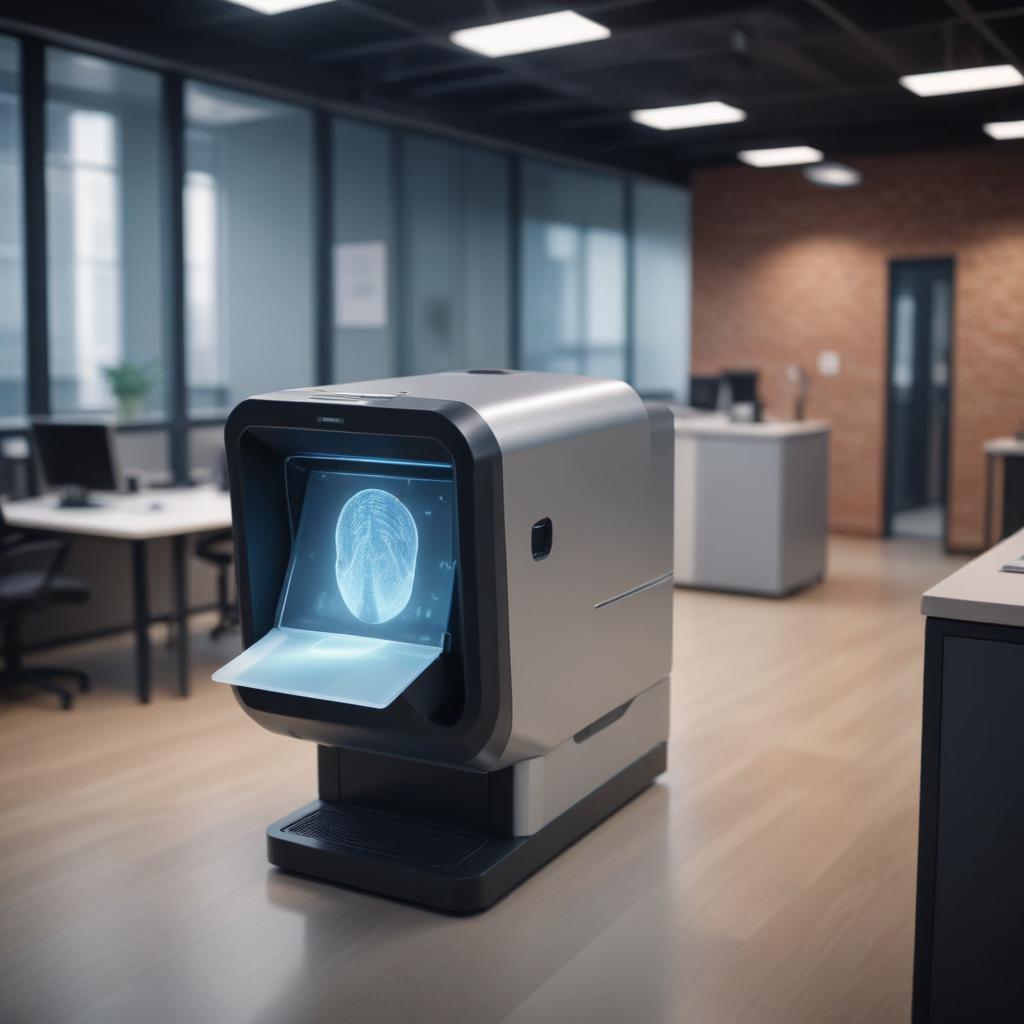
Биометрическая идентификация использует уникальные физические параметры пользователя. К ним относятся:
- Отпечатки пальцев (дактилоскопия).
- Радужная оболочка глаза или сетчатка.
- Распознавание лица (Face ID).
- Распознавание голоса.
Данные способы идентификации сложно подделать, что делает их высоконадежными. Другим надежным методом является проверка документов. Пользователь загружает скан или фотографию удостоверения личности (паспорт, водительские права), а система, иногда с привлечением人工 оператора или AI, сверяет данные, проверяет подлинность защитных элементов и соответствие фотографии изображению с веб-камеры.
Использование сторонних сервисов и API для верификации
Многие организации не разрабатывают системы верификации с нуля, а интегрируют готовые решения через API. Сторонние сервисы предлагают комплексные инструменты для проверки, которые могут включать:
| Тип проверки | Описание |
|---|---|
| Верификация номера телефона | Отправка одноразового кода для подтверждения владения сим-картой. |
| Проверка email-адреса | Отправка письма со ссылкой для подтверждения. |
| Верификация по данным банковской карты | Микроплатеж для подтверждения действительности карты. |
| Сверка с базами данных | Проверка предоставленных имени, адреса или номера документа на соответствие открытым или коммерческим базам. |
Такой подход позволяет быстро и эффективно внедрить надежные процедуры подтверждения, переложив сложности поддержки и обновления алгоритмов безопасности на специализированного провайдера.
Защита системы и контроль доступа
После успешной аутентификации пользователя важной задачей остается защита самой системы и постоянный контроль за действиями внутри аккаунта. Это предотвращает злоупотребления даже в случае, если учетные данные были скомпрометированы после входа.
Борьба с ботами и автоматическими регистрациями
Защита от ботов — критически важный этап, особенно на стадии регистрации. Мошенники используют автоматические скрипты для массового создания аккаунтов с целью рассылки спама, проведения мошеннических операций или атак на ресурс. Для противодействия применяются следующие методы:
- CAPTCHA — задачи, которые легко решает человек, но сложны для машины (распознавание искаженного текста, выбор определенных изображений).
- Анализ поведения — отслеживание скорости заполнения форм, паттернов движений мыши, что позволяет выявить нечеловеческую активность.
- Листы разрешенных/запрещенных IP-адресов и диапазонов.
Эти меры усложняют и делают экономически невыгодными попытки автоматической регистрации и взлома.
Мониторинг активности и повышение безопасности аккаунта
Постоянный мониторинг активности пользователя помогает своевременно обнаружить подозрительные действия. Система может фиксировать необычные места входа, попытки доступа с новых устройств, множественные запросы на смену пароля или изменение критических данных в профиле. В ответ на такие события может быть запущена дополнительная проверка пользователя, например, повторный запрос второго фактора аутентификации или блокировка аккаунта до выяснения обстоятельств с поддержкой.
Эффективный контроль доступа предполагает не только первоначальную строгую проверку, но и постоянный анализ сессий и транзакций на предмет аномалий.
Повышение безопасности аккаунта также достигается за счет информирования пользователя: рассылка уведомлений о новых входах, ведение журнала активности, который можно просмотреть, и рекомендации по регулярному обновлению паролей и методов 2FA.
Таким образом, современные методы верификации представляют собой многоуровневую систему защиты. Она начинается с этапа регистрации и подтверждения личности, продолжается использованием сложных методов аутентификации при каждом входе и дополняется постоянным мониторингом для оперативного реагирования на угрозы. Комплексный подход, сочетающий технологические инструменты и осведомленность пользователей, создает надежный барьер для несанкционированного доступа и обеспечивает сохранность цифровых активов и персональных данных.